Hacking Éthique et Test d’Intrusion : Simulez l’Attaque pour Mieux Vous Défendre

Vos défenses tiennent-elles réellement face à un attaquant déterminé ? Personne ne peut répondre honnêtement à cette question sans l’avoir testée. Elynor Technologies réalise des missions de hacking éthique et de tests d’intrusion pour les entreprises, les institutions et les particuliers en France, en Suisse, en Belgique et en Norvège. Nous reproduisons, de manière autorisée et encadrée par contrat, les techniques utilisées par les cybercriminels. Notre but est de découvrir vos failles avant qu’un acteur malveillant ne le fasse à votre place.

Un antivirus installé, un pare-feu configuré, une politique de mots de passe rédigée : tout cela rassure, mais ne prouve rien. La sécurité d’une organisation se mesure à ce qu’un attaquant parvient réellement à faire contre elle. C’est exactement ce que nous mesurons. Nous ne nous contentons pas de lister des faiblesses théoriques : nous démontrons ce qui est exploitable, jusqu’où un attaquant peut aller et ce que cela représenterait pour votre activité, vos clients et votre réputation.
Pourquoi réaliser un test d’intrusion ?

Les raisons qui poussent les organisations à nous solliciter sont variées;

01

Connaître leur exposition réelle, avec des preuves plutôt que des suppositions

02

Répondre aux exigences d’un client, d’un partenaire ou d’un assureur qui demande un rapport de test récent.

03

Satisfaire une obligation réglementaire : le RGPD, la nLPD suisse et la directive NIS2 attendent des organisations qu’elles évaluent régulièrement l’efficacité de leurs mesures de sécurité.

04

Valider une application avant sa mise en production, ou avant d’ouvrir une API à des partenaires.

05

Vérifier que les corrections apportées après un incident ou un audit tiennent réellement.

06

Former et sensibiliser : voir une démonstration d’intrusion réelle change profondément la perception du risque chez les décideurs.

Qu’est-ce qu’un test d’intrusion (pentest) ?

Un test d’intrusion, ou pentest, est une simulation d’attaque informatique réalisée avec l’autorisation écrite du propriétaire des systèmes testés. Un hacker éthique tente de pénétrer votre réseau, votre application ou votre infrastructure en utilisant les méthodes réelles des attaquants : exploitation de vulnérabilités, vol et réutilisation d’identifiants, contournement de l’authentification, élévation de privilèges, déplacement latéral d’un système à l’autre.

Il faut distinguer le pentest de deux approches voisines :

Le scan de vulnérabilités est un outil automatique qui dresse une liste de faiblesses potentielles. Il produit souvent beaucoup de faux positifs et ne dit rien de l’exploitabilité réelle. C’est un point de départ utile, pas un test d’intrusion.

L’audit de sécurité évalue votre conformité à un référentiel (configurations, politiques, processus). Il répond à la question « où sont mes écarts ? ». Le pentest répond à une autre question : « un attaquant peut-il passer, et jusqu’où ? ». Les deux se complètent.

La force du pentest est qu’il fournit une preuve d’exploitation. Une faille démontrée avec ses conséquences concrètes (accès aux données clients, prise de contrôle d’un serveur, accès à l’annuaire d’entreprise) déclenche des décisions que dix pages de recommandations théoriques n’obtiennent pas.

Nos prestations de hacking éthique

Test d’intrusion réseau externe

Le test externe évalue ce qu’un attaquant peut faire depuis internet, sans aucun accès préalable. Nous identifions votre périmètre exposé : adresses IP, domaines et sous-domaines, services accessibles, interfaces de messagerie, passerelles VPN, portails d’administration oubliés, équipements non référencés. Nous testons ensuite la résistance de chaque point d’entrée : versions vulnérables, configurations faibles, authentification insuffisante, fuites d’informations. Ce test est le plus représentatif de l’exposition face à un attaquant opportuniste.

Test d’intrusion réseau interne

Le scénario interne part d’une hypothèse réaliste : l’attaquant est déjà à l’intérieur. Il peut s’agir d’un poste compromis par phishing, d’un prestataire malveillant, d’un employé mécontent ou d’un visiteur qui branche un appareil sur une prise réseau. Nous mesurons alors ce qu’il peut atteindre : partages de fichiers sensibles, serveurs critiques, sauvegardes, annuaire d’entreprise. Ce test révèle presque toujours l’importance de la segmentation du réseau et de la gestion des droits.

Pentest d’applications web et d’API

Vos applications web, portails clients, plateformes SaaS et back-offices sont souvent votre surface d’attaque la plus exposée. Nous les testons selon le référentiel OWASP : injections SQL et de commandes, failles XSS, authentification et gestion de sessions défaillantes, contrôle d’accès cassé, exposition de données sensibles, configurations dangereuses. Nous testons aussi les API REST et GraphQL, de plus en plus ciblées, ainsi que les failles de logique métier : contournement d’un tunnel de paiement, abus d’un code promotionnel, manipulation d’un workflow. 

Pentest d’applications mobiles iOS et Android

Une application mobile est un logiciel qui s’exécute sur un appareil que vous ne contrôlez pas. Nous analysons le stockage local des données, la présence de secrets embarqués dans l’application, la robustesse du chiffrement, la protection contre la manipulation du code, les communications réseau et l’API qui la soutient. L’objectif est de s’assurer qu’un attaquant ne peut ni extraire des données sensibles, ni usurper un utilisateur, ni détourner votre infrastructure à travers l’application.

Test des environnements cloud

Nous évaluons la résistance de vos environnements AWS, Azure ou Google Cloud du point de vue d’un attaquant : identifiants compromis et leur portée, stockages exposés, rôles trop permissifs, possibilités d’élévation de privilèges, accès aux secrets. 

Audit de sécurité Active Directory

Dans la grande majorité des intrusions réseau en entreprise, l’objectif final de l’attaquant est de prendre le contrôle de l’annuaire Active Directory, car il commande l’accès à presque tout. Nous évaluons les chemins d’attaque réels vers les droits d’administration du domaine : comptes de service aux mots de passe faibles ou anciens, délégations dangereuses, permissions excessives sur des objets sensibles, mots de passe administrateurs locaux réutilisés, absence de cloisonnement entre comptes d’administration et comptes courants. Vous obtenez une cartographie claire des chemins à fermer en priorité.

Tests de sécurité Wi-Fi et accès physique

Le réseau sans fil d’une organisation est parfois plus faiblement protégé que son réseau filaire. Nous testons la robustesse des réseaux Wi-Fi d’entreprise et d’invités, la séparation des flux et la résistance aux faux points d’accès. Sur demande, nous évaluons également la sécurité physique : accès aux locaux, prises réseau accessibles, postes laissés sans surveillance.

Simulation de phishing et d’ingénierie sociale

Le facteur humain reste l’un des vecteurs d’entrée les plus efficaces, notamment depuis que l’intelligence artificielle permet de produire des messages parfaitement rédigés et personnalisés. Nous concevons des campagnes réalistes adaptées à votre secteur : faux emails, fausses pages de connexion, appels de prétexte. Nous mesurons le taux de clics, la saisie d’identifiants et surtout les réflexes de signalement. Les résultats sont présentés de manière agrégée, sans mise en cause individuelle : ils servent à orienter la sensibilisation, pas à sanctionner.

Red Teaming

Le Red Teaming simule une attaque complète, persistante et discrète, sans périmètre technique prédéfini. Vous désignez un objectif (accéder à un serveur financier, à la messagerie de la direction, à une base de données stratégique) et notre équipe cherche à l’atteindre par tous les moyens convenus : intrusion technique, ingénierie sociale, voire accès physique. L’exercice teste la capacité de votre organisation à détecter et à réagir, pas seulement la solidité de ses protections techniques. Il s’adresse aux organisations qui disposent déjà d’une équipe de sécurité et d’un niveau de maturité suffisant. 

Black Box, Grey Box, White Box : quelle approche choisir ?

Le choix de l’approche conditionne la profondeur du test et son coût.

1

Black Box

Nous ne disposons d’aucune information préalable : nous nous plaçons dans la peau d’un attaquant externe. C’est le test le plus représentatif de votre exposition sur internet. Sa limite : le temps passé à découvrir la cible n’est plus disponible pour approfondir l’exploitation.

2

Grey Box

Nous disposons d’informations partielles, par exemple un compte utilisateur standard ou un schéma d’architecture simplifié. Cette approche reproduit le scénario le plus fréquent dans les incidents réels : un compte compromis, un employé malveillant ou un partenaire dont les accès ont été détournés. C’est souvent le meilleur compromis entre profondeur et budget.

3

White Box

Nous disposons de la documentation complète, d’accès privilégiés et éventuellement du code source. L’analyse est la plus exhaustive possible. Elle convient aux applications critiques, aux systèmes financiers ou à une validation avant mise en production d’un service sensible.

Les organisations les plus matures combinent les trois dans le temps : un White Box initial pour corriger les faiblesses structurelles, des Grey Box réguliers pour maintenir le niveau, des Black Box ponctuels pour valider l’exposition externe. Nous vous conseillons lors de l’entretien de cadrage.

Notre méthodologie de mission en six étapes

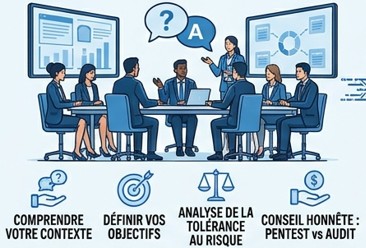
1. Cadrage et qualification

Nous commençons par comprendre votre contexte, vos objectifs, vos contraintes d’exploitation et votre tolérance au risque. Nous vous disons aussi honnêtement si un pentest est la bonne réponse ou si un audit serait plus pertinent.

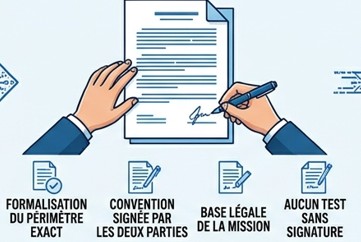
2. Convention d’intervention

Le périmètre exact (systèmes, adresses, applications, méthodes autorisées, plages horaires, exclusions) est formalisé dans une convention signée par les deux parties. Elle constitue la base légale de la mission. Aucun test ne démarre avant sa signature.

3. Reconnaissance

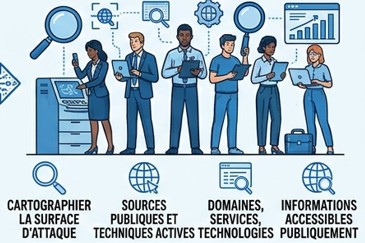
Nous cartographions la surface d’attaque à partir de sources publiques puis de techniques actives : domaines, services exposés, technologies, informations accessibles publiquement sur votre organisation.

4. Analyse et exploitation

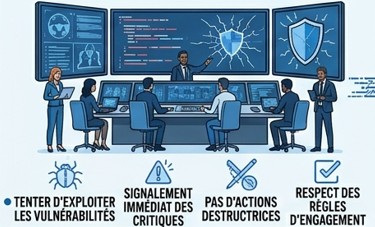
Nous tentons d’exploiter les vulnérabilités identifiées pour démontrer leur impact réel. Toute vulnérabilité critique vous est signalée immédiatement, sans attendre la fin de la mission. 

5. Documentation et rapport

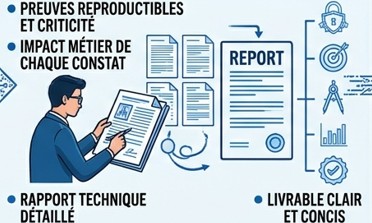
Chaque constat est documenté avec des preuves reproductibles, son niveau de criticité et son impact métier.

6. Restitution, remédiation et re-test

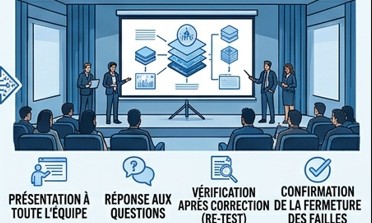
Nous présentons les résultats à vos équipes et à votre direction, répondons à vos questions, puis vérifions après correction que les failles sont réellement fermées.

Nos méthodes s’appuient sur les référentiels reconnus : OWASP pour les applications, PTES pour la conduite des tests d’intrusion et NIST pour la gestion des risques.

Ce que contient le rapport de pentest

Le rapport est conçu pour deux lecteurs. La direction y trouve une synthèse sans jargon et les équipes techniques un détail directement exploitable.

  • Une synthèse exécutive : niveau de risque global, principaux constats, conséquences possibles pour l’activité.
  • La liste des vulnérabilités classées par criticité selon l’échelle CVSS.
  • Pour chaque faille : description, preuve d’exploitation, impact métier, recommandation précise de correction.
  • Les chaînes d’attaque : comment plusieurs faiblesses mineures se combinent pour produire une compromission majeure.
  • Un plan de remédiation priorisé : ce qu’il faut corriger d’abord et pourquoi, avec les gains rapides isolés.
  • Une session de restitution en visioconférence ou sur site.
  • Un re-test après correction pour valider l’efficacité des mesures.

Un cadre légal et éthique strict

Un test d’intrusion n’est légal que s’il est autorisé. L’accès frauduleux à un système informatique est une infraction pénale dans chacun des pays où nous intervenons : en France (articles 323-1 et suivants du Code pénal), en Suisse (accès indu à un système informatique, article 143bis du Code pénal), en Belgique (article 550bis du Code pénal) et en Norvège. C’est la convention signée avant la mission qui matérialise l’autorisation et fonde la légalité de notre travail, pour vous comme pour nous.

Votre pays, votre contexte, Contacter un hacker éthique

France : nous accompagnons les organisations soumises au RGPD, à NIS2 et aux recommandations de l’ANSSI.

Suisse : nous tenons compte de la nLPD, des exigences du secteur financier et de la discrétion attendue sur la place genevoise et zurichoise. Hacking éthique Suisse.

Belgique : nous intégrons le cadre de la transposition de NIS2 et le rôle du Centre pour la Cybersécurité Belgique.

Norvège : nous connaissons les enjeux des secteurs de l’énergie, du maritime et de la technologie, ainsi que les exigences locales de protection des données.

À qui s’adressent nos tests d’intrusion ?

Les PME et ETI qui veulent connaître leur exposition réelle et prioriser leurs investissements.

Les grandes entreprises et institutions qui doivent tester régulièrement leurs défenses et former leurs équipes.

Les éditeurs de logiciels, SaaS et startups qui doivent valider la sécurité d’un produit avant lancement ou répondre aux questionnaires de sécurité de leurs clients.

Les cabinets d’avocats, établissements de santé, acteurs financiers qui manipulent des données hautement confidentielles.

Les particuliers disposant d’un environnement numérique significatif : professions indépendantes, infrastructures personnelles, personnes exposées. Nous adaptons la prestation à leur situation.

FAQ sur le hacking éthique et le pentest

Un test d’intrusion peut-il perturber mon activité ?

Nous définissons à l’avance les règles d’engagement. Les actions susceptibles d’affecter la disponibilité sont planifiées en dehors des heures critiques ou réalisées sur un environnement de test, toujours avec votre accord préalable.

Combien coûte un test d’intrusion ?

Le tarif dépend du périmètre (nombre d’adresses, d’applications, de rôles utilisateurs), de la méthode (Black, Grey ou White Box) et de la durée. Nous établissons un devis personnalisé et transparent après un entretien de cadrage gratuit. Contacter un hacker éthique pour mieux vous eclaircir. 

Pouvez-vous tester un système hébergé chez un tiers ou dans le cloud ?

Oui, sous réserve de l’autorisation de l’hébergeur lorsque ses conditions l’exigent. Nous vous aidons dans cette démarche.

À quelle fréquence faut-il réaliser un pentest ?

Au minimum une fois par an pour une organisation qui dépend de ses systèmes. Plus souvent dans les secteurs sensibles, et après chaque évolution majeure : nouvelle application, migration cloud, fusion, incident de sécurité.

Le rapport peut-il être transmis à mes clients ou à mon assureur ?

Oui. Nous pouvons aussi produire une attestation de test destinée à des tiers, qui ne détaille pas les vulnérabilités.

Que se passe-t-il si vous découvrez une faille critique pendant la mission ?

Nous vous prévenons immédiatement, avec une recommandation de mesure d’urgence, sans attendre le rapport final.

Un hacker éthique est-il différent d’un cybercriminel ?

Les techniques sont proches, mais le cadre est opposé : un hacker éthique agit avec autorisation écrite, dans un périmètre défini, et rend compte de tout à son client. Un cybercriminel agit sans droit et exploite ses découvertes.

Proposez-vous des tests pour les particuliers ?

Oui. Nous évaluons la sécurité de votre environnement numérique et de vos comptes, selon un périmètre adapté à votre situation. Pentest entreprise.

Lancez votre test d’intrusion

Décrivez-nous votre contexte lors d’un premier échange confidentiel, gratuit et sans engagement. Nous vous indiquerons honnêtement quel type de test correspond à votre situation, et lesquels ne vous sont pas utiles.

Demander un devis de test d’intrusion