Une Directive qui Change la Donne pour des Dizaines de Milliers d’Entreprises Européennes
Depuis octobre 2024, la directive européenne NIS2 ( Conformité NIS2 entreprise) est entrée en application, et elle a considérablement élargi le périmètre des organisations soumises à des obligations strictes en matière de cybersécurité. Là où l’ancienne directive NIS de 2016 ne concernait qu’un nombre restreint de grandes infrastructures critiques, NIS2 étend désormais ses exigences à des dizaines de milliers d’entreprises de taille moyenne à travers toute l’Union Européenne, avec des répercussions directes sur les entreprises suisses et norvégiennes qui commercent avec des partenaires européens.
Le problème, c’est que beaucoup de dirigeants d’entreprise ignorent encore s’ils sont concernés, ce que la directive exige concrètement, et surtout, quelles sont les conséquences réelles d’une non-conformité. Cet article a pour objectif de clarifier ces points essentiels et de vous donner une feuille de route concrète pour vous mettre en conformité, que vous soyez une entreprise française, suisse, belge ou norvégienne.
Qu’est-ce que la Directive NIS2 Exactement ? | Conformité NIS2 entreprise
NIS2, pour Network and Information Security Directive 2, est un texte législatif adopté par l’Union Européenne dans le but de renforcer le niveau commun de cybersécurité à travers l’ensemble du marché unique. Sa philosophie de fond est simple : dans un monde hyperconnecté où la défaillance d’une seule organisation peut avoir des répercussions en cascade sur l’ensemble d’un secteur économique, la cybersécurité ne peut plus être laissée à la seule discrétion de chaque entreprise. Elle devient une obligation réglementaire, assortie de sanctions significatives en cas de manquement.
Contrairement à son prédécesseur, NIS2 ne se limite plus à un nombre restreint de secteurs jugés “critiques” au sens strict. Elle introduit une classification en deux catégories — entités essentielles et entités importantes — qui couvre un spectre beaucoup plus large de l’économie : énergie, transport, banque, marchés financiers, santé, eau potable, infrastructures numériques, administration publique, espace, mais aussi des secteurs auparavant non couverts comme la gestion des déchets, la fabrication de produits critiques, les services postaux, l’industrie alimentaire, et une large partie du secteur numérique incluant les fournisseurs de services cloud, les places de marché en ligne et les réseaux sociaux.
Le critère de taille joue également un rôle déterminant. En règle générale, les moyennes et grandes entreprises de ces secteurs — soit plus de 50 employés et plus de 10 millions d’euros de chiffre d’affaires annuel — entrent automatiquement dans le périmètre de la directive. Mais certaines entités peuvent être concernées indépendamment de leur taille si elles occupent une position critique dans leur chaîne d’approvisionnement ou leur secteur. Obligations cybersécurité NIS2 en Europe.
Mon Entreprise Est-elle Concernée ? Les Questions à se Poser | Audit conformité NIS2 France
Face à la complexité du texte, voici une grille de lecture pratique pour évaluer votre situation.
Première question : votre secteur d’activité figure-t-il dans la liste des secteurs couverts par NIS2 ? Si vous opérez dans l’énergie, la santé, les transports, la finance, l’eau, le numérique, l’espace, l’administration publique, l’industrie pharmaceutique, la fabrication de dispositifs médicaux, l’automobile, l’agroalimentaire, la gestion des déchets ou les services postaux, la réponse est probablement oui.
Deuxième question : quelle est la taille de votre entreprise ? Si vous dépassez les seuils de 50 employés et 10 millions d’euros de chiffre d’affaires, et que votre secteur est couvert, vous êtes très probablement concerné, que ce soit en tant qu’entité essentielle ou entité importante selon votre secteur précis.
Troisième question : même si vous êtes une petite structure, occupez-vous une position stratégique dans une chaîne d’approvisionnement critique ? Un fournisseur de taille modeste mais stratégique pour une grande entreprise du secteur de l’énergie ou de la santé peut être inclus dans le périmètre NIS2, notamment via les exigences de sécurité de la chaîne d’approvisionnement imposées aux grandes entités.
Quatrième question, spécifique aux entreprises suisses et norvégiennes : avez-vous des activités, des filiales ou des partenariats commerciaux significatifs avec des entités européennes soumises à NIS2 ? Si c’est le cas, même sans être directement soumis au texte européen, vous serez très probablement amené à répondre à des exigences contractuelles de sécurité imposées par vos partenaires européens souhaitant sécuriser leur propre chaîne d’approvisionnement.
En cas de doute, la prudence recommande de réaliser un diagnostic formel plutôt que de présumer ne pas être concerné — les conséquences d’une non-conformité découverte tardivement sont nettement plus coûteuses qu’un audit préventif.
Entité Essentielle ou Entité Importante : Quelle Différence ?
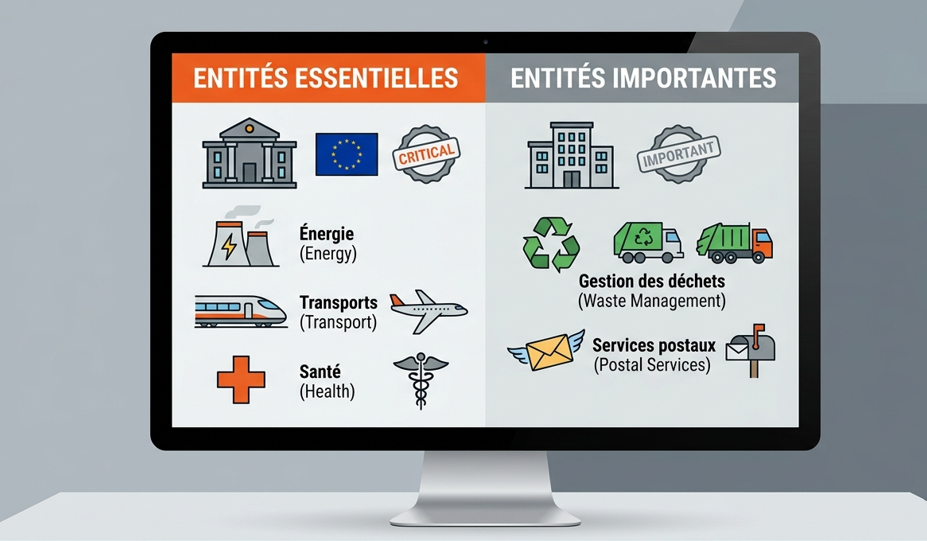
NIS2 distingue deux catégories d’organisations, avec des niveaux d’obligations et de contrôle différents.
Les entités essentielles regroupent les secteurs les plus critiques énergie, transport, banque, infrastructures de marchés financiers, santé, eau potable et eaux usées, infrastructures numériques, gestion des services TIC, administration publique et espace. Ces entités sont soumises à une supervision proactive des autorités compétentes, qui peuvent réaliser des contrôles et audits réguliers sans attendre un incident. Conformité NIS2 entreprise en France et dans tous l’Europe.
Les entités importantes couvrent un périmètre plus large incluant les services postaux, la gestion des déchets, la fabrication de produits chimiques, la production et distribution alimentaire, la fabrication de dispositifs médicaux, l’industrie automobile, et une partie du secteur numérique. Ces entités sont soumises à une supervision réactive c’est-à-dire que les autorités interviennent principalement après un incident ou un signalement, plutôt que par des contrôles systématiques. Audit conformité NIS2 France et dans tous l’Europe.
Dans les deux cas, les obligations de fond en matière de cybersécurité restent largement similaires. C’est principalement le niveau de supervision et de contrôle qui diffère, ainsi que l’échelle des sanctions applicables en cas de manquement grave. Contacter hacker éthique NIS2 pour votre Accompagnement mise en conformité NIS2 et vous dirigez vers la conformité.
Que Doit Concrètement Mettre en Place une Entreprise Soumise à NIS2 ? | Contacter hacker éthique NIS2
La directive NIS2 impose une série de mesures techniques et organisationnelles que l’on peut regrouper en plusieurs grandes catégories. Contacter hacker éthique NIS2 pour vous aider dans votre demarche vers la conformité.
La gouvernance de la cybersécurité au niveau de la direction. NIS2 introduit une responsabilité directe des organes de direction dans la mise en œuvre des mesures de cybersécurité. Les dirigeants ne peuvent plus se contenter de déléguer entièrement le sujet aux équipes techniques ils doivent approuver les mesures de gestion des risques, suivre leur mise en œuvre, et peuvent être tenus personnellement responsables en cas de négligence grave. Cela implique également une obligation de formation des dirigeants aux enjeux de cybersécurité.
La gestion des risques cyber. Les entreprises doivent mettre en place une politique formalisée d’analyse et de gestion des risques liés à la sécurité des réseaux et des systèmes d’information, couvrant l’identification des actifs critiques, l’évaluation des menaces et des vulnérabilités, et la définition de mesures de réduction des risques proportionnées.
La sécurité de la chaîne d’approvisionnement. C’est l’une des nouveautés majeures de NIS2 ( Audit conformité NIS2 France). Les entreprises doivent désormais évaluer et gérer les risques cyber liés à leurs fournisseurs et prestataires, notamment ceux ayant accès à leurs systèmes d’information. Cela inclut potentiellement des clauses contractuelles de sécurité, des audits de fournisseurs critiques, et une cartographie de la dépendance à des prestataires uniques.
Les mesures de sécurité technique de base. La directive exige des mesures concrètes : politiques de cryptographie et de chiffrement, contrôle des accès, authentification multifacteur, gestion des vulnérabilités et des correctifs de sécurité, sauvegardes régulières et plan de reprise d’activité, segmentation réseau, et sécurisation des communications.
La gestion des incidents et la notification obligatoire. C’est l’une des obligations les plus structurantes de NIS2. En cas d’incident de sécurité significatif, l’entreprise doit notifier l’autorité compétente dans des délais très courts : une alerte précoce dans les 24 heures suivant la découverte de l’incident, une notification plus détaillée dans les 72 heures, et un rapport final dans le mois suivant la résolution complète de l’incident. Cette obligation nécessite d’avoir préalablement mis en place des procédures internes de détection et de qualification des incidents suffisamment matures pour respecter ces délais extrêmement serrés.
La continuité d’activité et la gestion de crise. Les entreprises doivent disposer de plans de continuité d’activité testés, incluant la gestion de sauvegardes, la reprise après sinistre et des procédures de gestion de crise formalisées.
Les tests réguliers d’efficacité des mesures de sécurité. NIS2 attend des organisations qu’elles évaluent régulièrement l’efficacité de leurs mesures de cybersécurité, notamment via des audits de sécurité et des tests d’intrusion périodiques permettant de vérifier que les défenses théoriques résistent réellement à des scénarios d’attaque concrets.
Quelles Sont les Sanctions en Cas de Non-Conformité ? | Obligations cybersécurité NIS2
Les sanctions prévues par NIS2 sont substantielles et conçues pour inciter sérieusement les organisations à se mettre en conformité plutôt que de considérer les amendes comme un coût acceptable.
Pour les entités essentielles, les amendes administratives peuvent atteindre jusqu’à 10 millions d’euros ou 2% du chiffre d’affaires annuel mondial total de l’entreprise, le montant le plus élevé étant retenu. Pour les entités importantes, le plafond est fixé à 7 millions d’euros ou 1,4% du chiffre d’affaires mondial.
Au-delà des sanctions financières, NIS2 introduit également la possibilité de mesures de mise en conformité contraignantes, des audits de sécurité obligatoires aux frais de l’entreprise, et dans les cas les plus graves, une responsabilité personnelle des dirigeants pouvant aller jusqu’à une interdiction temporaire d’exercer des fonctions de direction. Cette dimension de responsabilité individuelle constitue un changement de paradigme majeur par rapport au cadre réglementaire antérieur, où la cybersécurité restait largement perçue comme un sujet purement technique sans implication personnelle directe pour les dirigeants. Accompagnement mise en conformité NIS2 | Obligations cybersécurité NIS2.
Feuille de Route Pratique pour se Mettre en Conformité | Accompagnement mise en conformité NIS2
Face à l’ampleur de ces obligations, voici une approche méthodique pour structurer votre mise en conformité.
Étape 1 — Diagnostic d’éligibilité et d’écart. Avant toute chose, déterminez formellement si votre organisation est soumise à NIS2, et dans quelle catégorie. Réalisez ensuite un audit d’écart (gap analysis) entre votre situation actuelle et les exigences du texte, pour identifier précisément les manques à combler.
Étape 2 — Structuration de la gouvernance. Désignez un responsable formel de la conformité NIS2, formez votre direction aux enjeux et responsabilités introduites par la directive, et mettez en place une politique de gestion des risques cyber documentée et approuvée au niveau exécutif.
Étape 3 — Mise en œuvre des mesures techniques prioritaires. Sur la base du diagnostic initial, priorisez les mesures techniques selon leur criticité : authentification multifacteur, segmentation réseau, gestion des vulnérabilités, sauvegardes testées. Ne cherchez pas à tout corriger simultanément, mais traitez en premier les risques les plus significatifs identifiés lors du diagnostic.
Étape 4 — Formalisation des procédures de gestion d’incidents. Construisez et testez des procédures internes capables de respecter les délais de notification de 24 heures, 72 heures et un mois. Cela suppose des capacités de détection suffisamment matures pour identifier rapidement un incident significatif, ce qui implique souvent la mise en place ou le renforcement d’un centre de surveillance.
Étape 5 — Sécurisation de la chaîne d’approvisionnement. Cartographiez vos fournisseurs critiques, évaluez leur niveau de maturité en cybersécurité, et intégrez des clauses contractuelles de sécurité appropriées dans vos relations commerciales avec eux.
Étape 6 — Tests et validation continue. Mettez en place un programme régulier de tests d’intrusion et d’audits de sécurité pour vérifier que vos mesures de protection résistent réellement face à des scénarios d’attaque concrets, et pas seulement sur le papier.
Étape 7 — Documentation et préparation aux contrôles. Conservez une documentation rigoureuse de l’ensemble de votre démarche de conformité — politiques, procédures, résultats d’audits, plans d’action afin d’être en mesure de démontrer votre conformité en cas de contrôle de l’autorité compétente. Accompagnement mise en conformité NIS2 en Europe par nos equipes.
Conclusion : Une Contrainte qui Peut Devenir un Avantage Compétitif
NIS2 représente indéniablement une charge de conformité supplémentaire pour des dizaines de milliers d’entreprises européennes. Mais il serait réducteur de ne voir dans cette directive qu’une contrainte bureaucratique. Les organisations qui investissent sérieusement dans leur mise en conformité NIS2 développent, par construction, une posture de cybersécurité réellement plus robuste — ce qui réduit concrètement leur exposition aux cyberattaques, aux interruptions d’activité et aux préjudices réputationnels qui en découlent.
Dans un contexte où les partenaires commerciaux, les assureurs et les clients accordent une attention croissante à la maturité cybersécurité de leurs interlocuteurs, une conformité NIS2 bien construite peut également devenir un véritable argument différenciant face à des concurrents moins préparés. La question n’est donc plus seulement de savoir comment éviter les sanctions, mais comment transformer cette obligation réglementaire en accélérateur de votre maturité globale en matière de sécurité numérique.