Cybersécurité Norvège | Cyberattaques entreprises Oslo
Un Pays Prospère, des Infrastructures Critiques, une Exposition Croissante
La Norvège est l’un des pays les plus prospères d’Europe, avec une économie concentrée sur des secteurs à haute valeur stratégique énergie pétrolière et gazière, maritime, technologie, pêche et aquaculture, défense. Cette combinaison de richesse économique, d’infrastructures critiques stratégiques et d’une intégration numérique parmi les plus avancées du continent en fait, dans le contexte géopolitique actuel, une cible de premier plan pour des attaquants allant des cybercriminels opportunistes jusqu’aux groupes soutenus par des États étrangers.
Cet article analyse les facteurs spécifiques qui rendent le marché norvégien particulièrement exposé, les secteurs les plus ciblés, le cadre réglementaire applicable, et les mesures concrètes que les entreprises opérant en Norvège doivent mettre en place pour protéger efficacement leurs actifs numériques.
Pourquoi la Norvège est une Cible Stratégique en 2026 | Hacking éthique Norvège
Le secteur énergétique norvégien est d’une importance stratégique continentale. Depuis la perturbation des approvisionnements énergétiques liée aux tensions géopolitiques en Europe de l’Est, la Norvège est devenue le principal fournisseur de gaz naturel à une large partie de l’Europe occidentale, remplaçant ou complétant des approvisionnements qui s’étaient réduits. Les infrastructures gazières et pétrolières norvégiennes plateformes offshore, pipelines sous-marins, terminaux de traitement sont devenues des cibles d’une importance stratégique qui dépasse largement les frontières du pays.
Des groupes de cyberattaquants soutenus par des États, documentés notamment par le Centre national norvégien de cybersécurité (NCSC-NO) et l’agence de renseignement PST, ont intensifié leurs tentatives d’intrusion contre des opérateurs du secteur énergétique norvégien, dans des objectifs qui vont de l’espionnage industriel à la préparation de capacités de sabotage potentiel.
Le secteur maritime est une cible croissante. La Norvège héberge certaines des plus grandes compagnies maritimes mondiales, des armateurs, des chantiers navals et des opérateurs de systèmes de navigation. La numérisation croissante des navires systèmes de navigation connectés, automatisation des opérations portuaires, gestion numérique des cargaisons a considérablement élargi la surface d’attaque de ce secteur traditionnellement peu sensibilisé aux enjeux cyber.
Les systèmes de santé sont fortement numérisés et exposés. La Norvège dispose d’un système de santé public parmi les plus numérisés d’Europe, avec des dossiers patients électroniques généralisés et de nombreux services de santé accessibles en ligne. Cette numérisation avancée représente une efficacité opérationnelle considérable, mais également une surface d’attaque étendue pour des attaquants ciblant des données médicales particulièrement sensibles ou cherchant à perturber des services essentiels.
Les institutions gouvernementales et la défense sont régulièrement ciblées. En tant que membre de l’OTAN, la Norvège fait l’objet d’une attention particulière de la part de groupes de cyberespionnage cherchant à accéder à des informations relatives aux capacités militaires alliées, aux décisions politiques ou aux positions de négociation dans des dossiers géopolitiques sensibles.
Le Contexte Géopolitique qui Amplifie les Risques
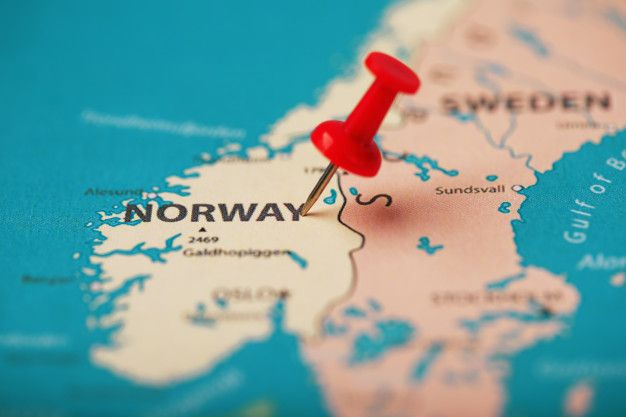
La position géographique de la Norvège pays scandinave frontalier de la Russie dans ses régions nordiques, membre de l’OTAN disposant de bases militaires et de capacités de surveillance avancées la place au cœur d’enjeux géopolitiques qui se reflètent directement dans le paysage des cybermenaces.
Le Centre national de sécurité de la Norvège (NCSC-NO) et le Service de police de la sécurité (PST) ont documenté publiquement une recrudescence significative des tentatives d’intrusion étatiques et para-étatiques ciblant des infrastructures norvégiennes, dans un contexte global où la frontière entre cybercriminalité financièrement motivée et cyberguerre stratégiquement motivée est devenue de plus en plus floue. Cybersécurité Norvège et autres pas aux alentours en 2026 est une priorité.
Pour les entreprises opérant en Norvège, cette réalité géopolitique se traduit concrètement par un niveau de menace supérieur à celui de nombreux autres pays européens comparables en taille, particulièrement pour les acteurs des secteurs sensibles. Mais au-delà des menaces à dimension étatique, les entreprises norvégiennes font également face aux mêmes menaces cybercriminelles que l’ensemble de leurs homologues européens ransomwares, phishing, fraudes financières qui constituent statistiquement la grande majorité des incidents affectant les entreprises de taille moyenne.
Le Cadre Réglementaire Applicable en Norvège | Sécurité informatique Norvège
La Norvège, bien que membre de l’Espace Économique Européen (EEE) et non de l’Union Européenne, applique la majeure partie du droit européen en matière de protection des données et de cybersécurité, avec quelques spécificités locales importantes à connaître.
Le RGPD s’applique en Norvège via son intégration dans la législation norvégienne, administrée par l’autorité de protection des données Datatilsynet, l’équivalent norvégien de la CNIL française. Les obligations de notification en cas de violation de données personnelles, les exigences en matière de mesures de sécurité appropriées et les sanctions potentielles sont comparables à celles applicables dans les États membres de l’UE. La Sécurité informatique Norvège en 2026 est une priorité a avoir pour toutes les entreprises et particulier.
La directive NIS2 a été transposée en droit norvégien, imposant des obligations renforcées en matière de cybersécurité aux opérateurs des secteurs essentiels énergie, transport, santé, eau, infrastructures numériques ainsi qu’aux entités importantes dans un spectre plus large de secteurs économiques. Les entreprises norvégiennes soumises à NIS2 ont les mêmes obligations de notification d’incidents, de gestion des risques et de sécurité de la chaîne d’approvisionnement que leurs homologues européens.
La loi sur la sécurité norvégienne (Sikkerhetsloven) s’applique spécifiquement aux entités jugées critiques pour la sécurité nationale opérateurs d’infrastructures critiques, sous-traitants de la défense, systèmes d’information gouvernementaux. Cette loi impose des exigences de sécurité particulièrement strictes, incluant des vérifications d’habilitation pour le personnel ayant accès à certaines informations classifiées.
Datatilsynet joue un rôle actif dans la supervision de la conformité en matière de protection des données et peut infliger des sanctions significatives en cas de manquement grave aux obligations du RGPD.
Les Secteurs les Plus Exposés en Norvège | Cyberattaques entreprises Oslo
Le secteur pétrolier et gazier (Oil & Gas) représente la cible stratégique la plus documentée. Des entreprises comme Equinor, ainsi que l’ensemble de leur écosystème de fournisseurs et sous-traitants spécialisés, font l’objet d’une attention soutenue de la part d’acteurs de cybermenace sophistiqués. La numérisation croissante des opérations offshore systèmes SCADA contrôlant des équipements physiques à distance, capteurs IoT sur les plateformes, communications satellite élargit continuellement la surface d’attaque de ce secteur.
Le secteur maritime et naval voit la cybersécurité de ses systèmes embarqués progressivement devenir une priorité réglementaire avec l’adoption de nouvelles normes internationales notamment les résolutions de l’Organisation Maritime Internationale (OMI) sur la cybersécurité maritime qui imposent aux armateurs d’intégrer la gestion des risques cyber dans leurs systèmes de gestion de la sécurité.
Le secteur de la santé et des services publics fait face à une recrudescence des attaques par ransomware ciblant les hôpitaux et les services publics, dans un contexte où la haute numérisation du secteur public norvégien crée une dépendance opérationnelle forte aux systèmes d’information. Les Cyberattaques entreprises Oslo en 2026 sont de plus en plus courrantes.
Les PME technologiques sont une cible croissante, non nécessairement pour leur valeur intrinsèque, mais comme vecteur d’accès à leurs clients grandes entreprises ou institutions publiques via la compromission de la chaîne d’approvisionnement logicielle ou de services. La Sécurité informatique Norvège et autres pays limitrophes doit être une priorité.
Recommandations Concrètes pour les Entreprises Opérant en Norvège | Expert cybersécurité Norvège
Évaluez votre niveau d’exposition aux menaces spécifiques à votre secteur. Une entreprise du secteur énergétique ou maritime fait face à des profils de menace très différents d’une PME technologique ou d’un cabinet professionnel. La première étape est une analyse de risque tenant compte des acteurs de menace spécifiquement actifs dans votre secteur et dans votre contexte géographique.
Assurez-vous de votre conformité au RGPD et à NIS2 tels qu’appliqués en Norvège. Si vous êtes soumis à NIS2 en tant qu’entité essentielle ou importante, votre conformité doit être formellement évaluée et documentée. Datatilsynet et le NCSC-NO publient des guides pratiques spécifiques au marché norvégien.
Investissez dans la détection et la réponse aux incidents. Dans un environnement de menace élevé, la capacité à détecter rapidement une compromission et à y répondre efficacement est aussi importante que les mesures de prévention. La mise en place de capacités de surveillance continue ou le recours à un service de SOC externalisé devient particulièrement pertinent dans le contexte norvégien. Un expert cybersécurité Norvège est la meilleur solution en 2026.
Sécurisez spécifiquement vos systèmes industriels et OT si vous opérez dans l’énergie, le maritime ou l’industrie. Les systèmes de contrôle industriel (SCADA, ICS) et les technologies opérationnelles (OT) présentent des vulnérabilités spécifiques qui nécessitent une expertise particulière distincte de la cybersécurité IT classique pour être correctement évaluées et sécurisées.
Formalisez vos procédures de gestion de crise et de notification. Les délais de notification imposés par NIS2-24 heures pour une alerte précoce, 72 heures pour une notification détaillée nécessitent des procédures internes bien rodées, testées régulièrement, pour être respectés le jour où un incident survient réellement.
Conclusion
La Norvège présente un profil de risque cyber particulier en Europe, combinant une concentration d’infrastructures stratégiques à haute valeur, une numérisation avancée de son économie et de ses services publics, et un contexte géopolitique qui en fait une cible d’intérêt pour des acteurs de cybermenace allant bien au-delà des cybercriminels opportunistes. Pour les entreprises opérant sur ce marché qu’elles soient norvégiennes, françaises, suisses ou belges comprendre ce contexte spécifique est la condition préalable à la construction d’une stratégie de cybersécurité véritablement adaptée aux risques réels auxquels elles font face. Le Hacking éthique Norvège en 2026 doit être utuliser.
