
comment retrouver l’origine d’une intrusion et mesurer les dégâts
Lorsqu’une entreprise découvre qu’un serveur a été compromis, que des fichiers ont été chiffrés ou que des données confidentielles ont été dérobées, une question devient immédiatement prioritaire : que s’est-il réellement passé ?
Une cyberattaque ne se limite pas toujours aux dysfonctionnements visibles. Derrière un compte compromis, un ordinateur infecté ou un site web indisponible peuvent se cacher plusieurs jours, voire plusieurs semaines, d’activité malveillante. Un attaquant peut avoir obtenu un premier accès, récupéré des identifiants, exploré le réseau, installé des outils persistants ou consulté des informations sensibles avant même que l’entreprise ne remarque quelque chose.
Réinstaller les ordinateurs ou changer les mots de passe ne suffit donc pas toujours. Ces actions peuvent supprimer certaines traces sans révéler le point d’entrée initial ni l’étendue réelle de la compromission.
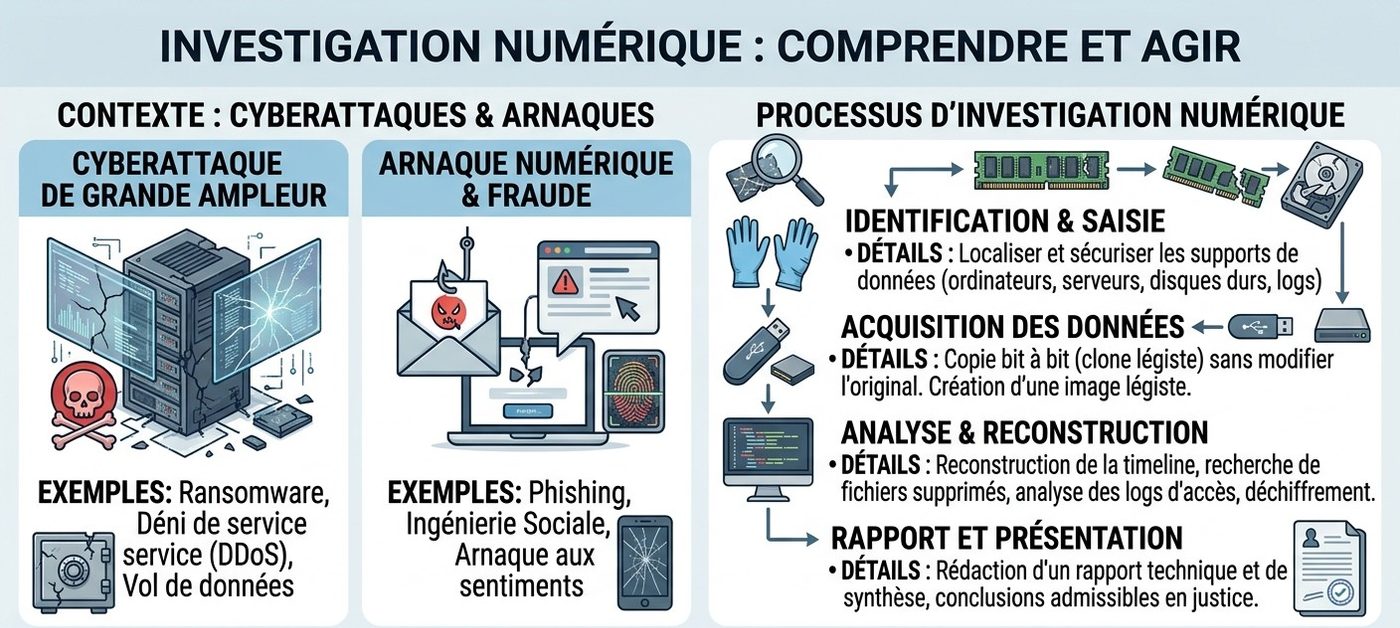
C’est précisément le rôle de l’investigation numérique. Cette démarche consiste à examiner les systèmes, collecter les traces techniques, préserver les preuves et reconstituer le déroulement de l’incident. Elle permet de comprendre comment l’intrusion s’est produite, quelles ressources ont été touchées et quelles mesures doivent être prises pour éviter une nouvelle attaque.
Pour les entreprises, cette analyse constitue une étape essentielle après un incident grave. Elle aide à prendre des décisions fondées sur des éléments techniques plutôt que sur des suppositions.
1. Qu’est-ce qu’une investigation numérique après une cyberattaque ?
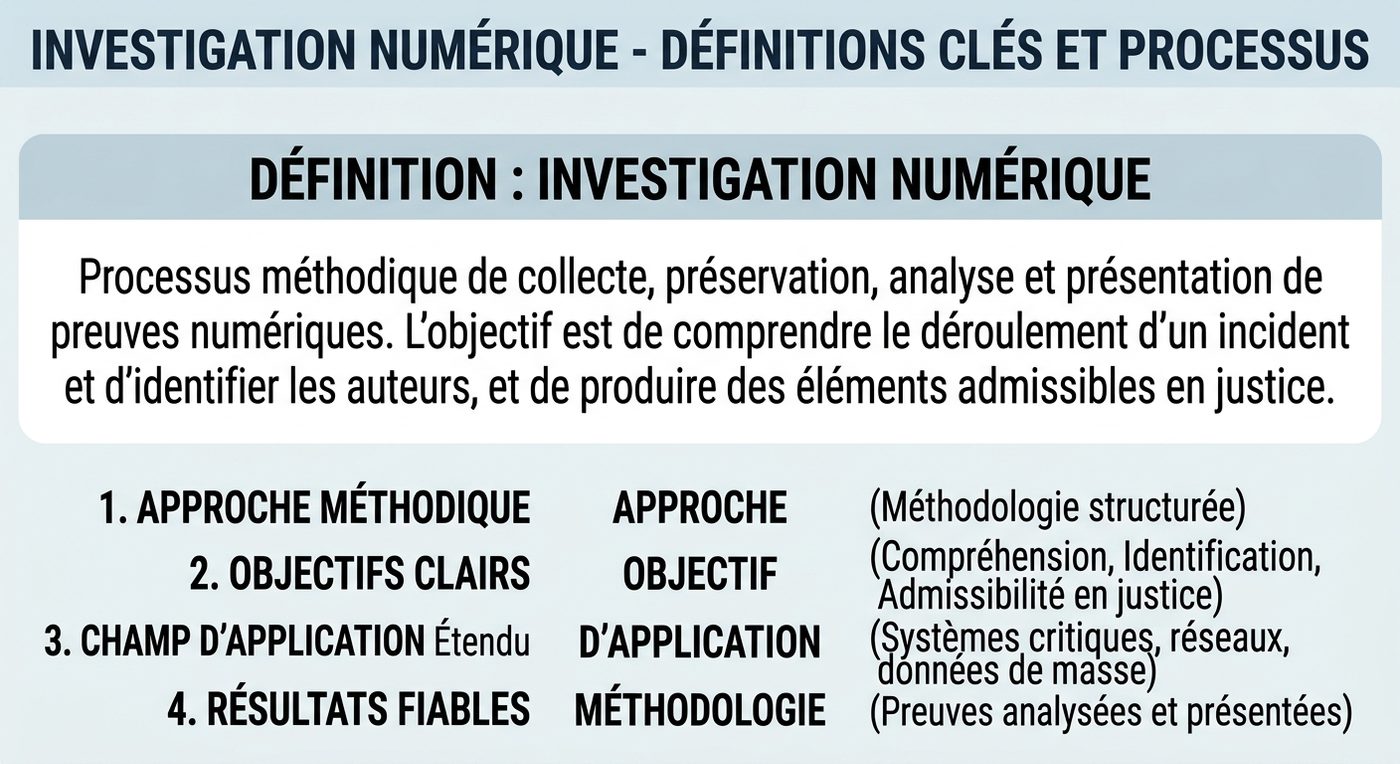
L’investigation numérique, également appelée analyse forensic, est une méthode d’examen des systèmes informatiques visant à identifier, collecter, préserver et analyser les traces laissées par un événement de sécurité.
Elle peut concerner différents environnements :
- Les ordinateurs et postes de travail des collaborateurs.
- Les serveurs physiques et virtuels.
- Les infrastructures réseau et les équipements de sécurité.
- Les applications web et les bases de données.
- Les environnements cloud.
- Les messageries professionnelles.
- Les comptes utilisateurs et les systèmes d’authentification.
- Les équipements mobiles professionnels.
L’objectif n’est pas uniquement de confirmer qu’une attaque a eu lieu. Il faut également établir son déroulement, identifier les ressources concernées et déterminer les conséquences possibles pour l’organisation.
Une investigation peut notamment répondre aux questions suivantes :
- Quel a été le point d’entrée de l’attaquant ?
- À quelle date et à quelle heure l’intrusion a-t-elle commencé ?
- Quels comptes ont été compromis ?
- Quels systèmes ont été consultés ou modifiés ?
- Des données ont-elles été copiées ou transférées ?
- L’attaquant a-t-il conservé un accès au réseau ?
- Quelles vulnérabilités ont facilité l’intrusion ?
- Quelles actions doivent être réalisées pour sécuriser l’environnement ?
L’investigation numérique doit être conduite avec méthode. Les éléments collectés doivent être protégés contre les modifications involontaires et leur origine doit pouvoir être documentée.
Le NIST décrit notamment un processus comprenant la collecte, l’examen, l’analyse et la présentation des résultats. Cette approche constitue une référence utile pour organiser une enquête technique après un incident informatique.
2. Pourquoi est-il indispensable de rechercher l’origine d’une intrusion ?
Une entreprise peut parfois identifier rapidement le symptôme d’une attaque sans comprendre sa cause.
Par exemple, un serveur devient inaccessible. L’équipe informatique constate que plusieurs fichiers ont été chiffrés et que des applications ne fonctionnent plus. La première réaction consiste naturellement à restaurer les services.
Cependant, si l’accès initial de l’attaquant n’est pas identifié, la menace peut toujours être présente.
Identifier le véritable point d’entrée
Une intrusion peut commencer de différentes manières :
- Un collaborateur clique sur un lien frauduleux.
- Un mot de passe professionnel est récupéré à la suite d’une campagne de phishing.
- Un service distant est accessible avec une configuration insuffisamment sécurisée.
- Une application web présente une vulnérabilité exploitable.
- Un compte administrateur est compromis.
- Un fournisseur disposant d’un accès au système d’information est attaqué.
- Un équipement n’a pas reçu une mise à jour de sécurité importante.
L’analyse doit permettre de déterminer quel événement a rendu l’intrusion possible et si d’autres facteurs ont facilité sa progression.
Reconstituer le cheminement de l’attaquant | Détective numériques
Après avoir obtenu un premier accès, un attaquant peut tenter d’élargir ses possibilités d’action.
Il peut rechercher des comptes privilégiés, identifier les serveurs importants, accéder à des répertoires partagés ou essayer de se déplacer d’un équipement à un autre.
L’investigation vise à reconstituer ces différentes étapes à partir des traces disponibles.
Vérifier si l’accès malveillant existe encore
Un système qui fonctionne à nouveau n’est pas nécessairement un système sécurisé.
Une intrusion peut laisser derrière elle des comptes inconnus, des mécanismes de persistance, des tâches planifiées ou des accès distants non autorisés.
Il est donc important de vérifier que l’attaquant ne dispose plus d’un moyen de revenir dans l’environnement.
3. Quelles traces numériques permettent de retrouver l’origine d’une cyberattaque ?
Une investigation repose sur l’exploitation de plusieurs sources d’information. Chaque élément apporte une partie de la chronologie.
Les journaux système et les logs de sécurité
Les journaux informatiques, généralement appelés logs, enregistrent différents événements : connexions, erreurs, modifications de configuration, accès aux applications ou opérations administratives.
Ils peuvent notamment révéler :
- Des connexions inhabituelles.
- Des tentatives répétées d’authentification.
- Des connexions depuis des emplacements ou des équipements inattendus.
- La création de comptes utilisateurs.
- Des changements de privilèges.
- Des accès à des ressources sensibles.
- Des activités anormales sur les serveurs.
La CNIL rappelle que la journalisation contribue à détecter les anomalies, identifier les accès frauduleux et disposer d’informations utiles au traitement des incidents.
La conservation des journaux doit être organisée en amont. Lorsque les logs sont absents, incomplets ou écrasés trop rapidement, il devient beaucoup plus difficile de reconstituer les événements.
Les traces réseau
Les équipements réseau peuvent fournir des informations essentielles sur les communications entre les systèmes.
L’analyse peut porter sur les connexions entrantes et sortantes, les flux inhabituels, les communications avec des serveurs inconnus ou les transferts de données importants.
Ces éléments peuvent aider à comprendre comment un équipement compromis a communiqué avec l’extérieur ou avec d’autres ressources internes. Grace a ceci un détective numériques peut retracer une attaque.
Les fichiers et les supports de stockage
L’analyse des fichiers peut permettre de repérer des programmes inconnus, des scripts, des fichiers modifiés ou des traces d’exécution suspectes.
L’examen des supports de stockage peut également révéler des éléments supprimés ou des modifications qui ne sont plus visibles dans l’utilisation habituelle du système.
Lorsque cela est nécessaire, les spécialistes réalisent des copies techniques des supports afin de travailler sur des duplicatas plutôt que sur les originaux.
La mémoire vive
La mémoire vive peut contenir des informations temporaires particulièrement utiles : processus actifs, connexions ouvertes, éléments chargés en mémoire ou certaines données liées à l’exécution de programmes.
Dans certains scénarios, son analyse permet de découvrir des éléments qui ne sont pas conservés sur le disque.
Cette collecte doit toutefois être réalisée rapidement et par des personnes compétentes, car les informations présentes en mémoire disparaissent généralement lorsque la machine est arrêtée.
Les traces des comptes et des applications cloud
Les environnements cloud et les services professionnels en ligne disposent souvent de leurs propres journaux.
Ils peuvent notamment renseigner sur les connexions, les changements de permissions, les opérations réalisées sur les fichiers, les créations de comptes et les accès aux applications. Ses informations sont d’une grande importance pour un détective numériques.
Il est important de ne pas limiter l’enquête aux seuls ordinateurs physiques : une compromission peut concerner principalement les identités numériques et les services hébergés à distance.
4. Comment se déroule une investigation numérique ?
Une investigation sérieuse suit une démarche structurée. Les étapes peuvent varier selon la gravité de l’incident, les systèmes concernés et les objectifs de l’organisation.
Étape 1 : qualifier l’incident
La première étape consiste à établir une vision initiale de la situation.
Les spécialistes recueillent les informations disponibles auprès des équipes informatiques et des responsables concernés :
- Quels symptômes ont été observés ?
- Quels systèmes sont indisponibles ou suspects ?
- Quand les premières anomalies sont-elles apparues ?
- Des alertes de sécurité ont-elles été déclenchées ?
- Des utilisateurs ont-ils signalé des comportements inhabituels ?
- Une fuite de données est-elle suspectée ?
Cette qualification permet de définir les priorités et de déterminer les ressources qui doivent être examinées en premier.
Étape 2 : définir le périmètre de l’investigation
Il faut ensuite identifier les équipements, comptes, applications et infrastructures susceptibles d’être concernés.
Une intrusion détectée sur un poste de travail peut, par exemple, avoir des conséquences sur un serveur de fichiers ou un environnement cloud si des identifiants ont été compromis.
Le périmètre ne doit donc pas être limité au premier équipement identifié.
Étape 3 : préserver les preuves numériques
La préservation des éléments constitue une étape fondamentale.
Les journaux, les fichiers, les images de supports et les autres données pertinentes doivent être collectés dans des conditions permettant de préserver leur intégrité.
Selon le contexte, les intervenants peuvent notamment :
- Réaliser des copies techniques des supports.
- Collecter les journaux des équipements concernés.
- Préserver les éléments présents en mémoire lorsque cela est pertinent.
- Documenter les dates et les conditions de collecte.
- Calculer des empreintes cryptographiques afin de vérifier l’intégrité des copies.
- Restreindre l’accès aux éléments collectés.
Il est important de documenter qui a manipulé les éléments, à quel moment et dans quelles conditions. Cette traçabilité contribue à préserver leur fiabilité, notamment lorsqu’ils peuvent être utilisés dans un cadre juridique ou assurantiel.
Étape 4 : analyser les éléments collectés
Les spécialistes examinent ensuite les informations afin d’identifier les activités suspectes.
Ils peuvent comparer les journaux de plusieurs systèmes, rechercher des connexions anormales, examiner les fichiers modifiés et étudier les événements liés aux comptes compromis.
Une trace isolée ne suffit pas toujours à démontrer une intrusion. Il faut croiser plusieurs sources pour éviter les conclusions hâtives.
Étape 5 : reconstruire la chronologie de l’attaque
À partir des éléments disponibles, l’équipe reconstitue les événements dans leur ordre temporel.
Une chronologie peut par exemple mettre en évidence :
- Une première connexion suspecte à un compte utilisateur.
- Une authentification depuis un équipement inhabituel.
- Un accès à un serveur interne.
- Une tentative d’obtention de privilèges supplémentaires.
- La consultation de répertoires confidentiels.
- Un transfert de données vers une destination externe.
- Le déclenchement d’une activité malveillante visible.
Cette reconstitution aide à distinguer le point d’entrée initial des actions réalisées ensuite.
Étape 6 : mesurer les conséquences
L’investigation doit permettre d’établir autant que possible les conséquences techniques et opérationnelles de l’incident.
Il faut notamment déterminer quels systèmes sont touchés, quelles données ont pu être consultées ou modifiées et quels services ont été interrompus.
Lorsque les preuves sont insuffisantes, les conclusions doivent clairement distinguer les faits confirmés, les éléments probables et les points qui restent impossibles à vérifier.
Étape 7 : produire un rapport et recommander des corrections
Le rapport final présente la méthode employée, les éléments analysés, les résultats et les limites éventuelles de l’investigation.
Il doit également proposer des mesures correctives adaptées : suppression des accès non autorisés, correction des vulnérabilités, renforcement de l’authentification, amélioration de la journalisation ou surveillance renforcée.
5. Comment mesurer les dégâts après une cyberattaque ?
Mesurer les dégâts ne consiste pas uniquement à compter les ordinateurs infectés ou les serveurs indisponibles.
Il faut examiner plusieurs dimensions.
L’impact sur les systèmes informatiques
L’entreprise doit identifier les équipements compromis, les applications affectées et les ressources qui ont subi des modifications.
Il est également nécessaire de déterminer si certains systèmes peuvent être restaurés en sécurité ou s’ils doivent être reconstruits.
L’impact sur les données
Les informations peuvent avoir été :
- Consultées sans autorisation.
- Copiées ou transférées.
- Modifiées.
- Supprimées.
- Chiffrées par un rançongiciel.
- Rendues temporairement ou définitivement indisponibles.
Une attention particulière doit être accordée aux données personnelles, aux informations financières, aux documents commerciaux et aux secrets professionnels.
Il faut éviter de conclure qu’il n’y a pas eu de fuite simplement parce qu’aucun fichier n’a disparu. Une consultation ou une copie non autorisée peut avoir eu lieu sans modification visible des documents.
L’impact opérationnel
Une attaque peut interrompre la facturation, la production, les ventes en ligne, les échanges avec les fournisseurs ou l’accès aux outils internes.
La durée de l’interruption, les processus touchés et les dépendances entre les services doivent être évalués.
L’impact juridique et réglementaire
Lorsque des données personnelles sont concernées, l’organisation doit examiner ses obligations au regard de la réglementation applicable.
Dans l’Union européenne, le RGPD prévoit notamment une notification à l’autorité de contrôle dans les conditions et délais définis par son article 33, lorsque la violation présente un risque pour les droits et libertés des personnes.
Les obligations peuvent être différentes selon le pays, le secteur d’activité et le type d’organisation. En Suisse, par exemple, la loi fédérale sur la protection des données prévoit également des obligations spécifiques en matière de violation de la sécurité des données.
L’investigation technique peut apporter des informations utiles pour déterminer la nature de l’incident et aider les responsables juridiques et de la protection des données à prendre leurs décisions.
6. Que faire immédiatement après avoir découvert une intrusion ?
Les premières heures sont importantes. Certaines décisions prises dans l’urgence peuvent compliquer l’investigation ou entraîner la perte d’informations utiles.
Éviter de supprimer les traces
Ne réinitialisez pas systématiquement les machines suspectes et ne supprimez pas les fichiers inhabituels avant d’avoir évalué leur intérêt pour l’enquête.
La réinstallation immédiate d’un système peut faire disparaître des éléments permettant de comprendre l’origine de l’attaque.
Isoler les équipements concernés lorsque cela est nécessaire
Un système compromis peut continuer à communiquer avec l’extérieur ou à propager l’attaque.
L’isolation réseau peut être nécessaire pour limiter les risques. Elle doit cependant être coordonnée avec les personnes chargées de l’investigation, notamment lorsqu’une collecte de données volatiles est envisagée.
Sécuriser les comptes et les accès
Les identifiants compromis doivent être traités rapidement. Cela peut nécessiter la révocation de sessions, la réinitialisation des mots de passe et le renforcement de l’authentification.
Les comptes administrateurs et les accès distants méritent une attention particulière.
Préserver les journaux
Les logs des pare-feux, serveurs, équipements réseau, applications et services cloud doivent être protégés contre la suppression ou l’écrasement.
Il faut également vérifier les paramètres horaires des systèmes afin de faciliter la comparaison des événements.
Faire appel à des spécialistes | Expert en cybersécurité | Contacter un hacker éthique
Une entreprise qui ne dispose pas des compétences ou des outils nécessaires peut solliciter un intervenant externe.
Un expert en cybersécurité peut contribuer à qualifier l’incident, identifier les priorités techniques et organiser les premières mesures de protection. L’intervention doit être adaptée à la situation et réalisée avec les autorisations nécessaires.
Les recommandations du CERT-FR sur les bons réflexes en cas d’intrusion insistent notamment sur la qualification de l’incident, l’évaluation de son périmètre et la collecte des journaux utiles à l’investigation. Contacter un hacker éthique certifie une fois aue vous avez des doutes et avez besoin de clarifications.
7. Pourquoi l’investigation numérique ne doit-elle pas être confondue avec une simple réparation informatique ?
La réparation informatique vise principalement à rétablir le fonctionnement d’un équipement ou d’un service.
L’investigation numérique poursuit un objectif différent : comprendre les faits et identifier les traces d’une compromission.
| Réparation informatique | Investigation numérique |
|---|---|
| Rétablir le fonctionnement | Comprendre l’incident |
| Réinstaller ou réparer un système | Examiner les traces disponibles |
| Restaurer les fichiers | Vérifier les données touchées |
| Résoudre un dysfonctionnement | Reconstituer la chronologie |
| Remettre un service en ligne | Identifier les causes et les conséquences |
Les deux démarches peuvent être complémentaires. Toutefois, une remise en service effectuée sans analyse préalable peut laisser subsister des accès malveillants ou empêcher de comprendre comment l’incident s’est produit.
L’ordre des opérations doit donc être défini en fonction de l’urgence, des risques pour l’activité et de la nécessité de préserver les preuves.
8. Comment une entreprise peut-elle se préparer à une investigation ?
La qualité d’une investigation dépend en partie de la préparation réalisée avant l’incident.
Une organisation qui conserve correctement ses journaux et connaît son infrastructure dispose généralement de davantage d’informations pour analyser une intrusion.
Mettre en place une journalisation adaptée
Les événements importants doivent être enregistrés : connexions, opérations administratives, accès aux applications sensibles, modifications de permissions et alertes de sécurité.
Les durées de conservation doivent être définies en fonction des besoins, des risques et des obligations applicables.
Centraliser les journaux
La centralisation facilite le rapprochement des événements provenant de plusieurs équipements.
Elle limite également le risque de perdre des informations lorsque l’attaquant compromet un serveur et tente d’effacer les traces locales.
Documenter l’infrastructure
Un inventaire des serveurs, applications, comptes privilégiés, services cloud et connexions externes aide les intervenants à comprendre rapidement l’environnement.
Préparer un plan de réponse aux incidents | investigation informatique après cyberattaque
L’entreprise doit savoir qui contacter, qui prend les décisions, comment isoler les systèmes et comment préserver les informations.
Les rôles des équipes informatiques, de la direction, des responsables juridiques et des prestataires externes doivent être définis à l’avance.
Tester les sauvegardes
Les sauvegardes doivent être protégées et testées régulièrement. Il faut vérifier qu’elles permettent réellement de restaurer les services et que les sauvegardes elles-mêmes n’ont pas été compromises.
Vérifier régulièrement les vulnérabilités
Des contrôles préventifs permettent d’identifier les faiblesses avant qu’elles ne soient exploitées.
Un audit de cybersécurité peut notamment aider à évaluer les mesures de protection, les configurations et les risques liés à l’infrastructure.
Un test d’intrusion autorisé permet, quant à lui, de vérifier dans un périmètre défini si certaines vulnérabilités peuvent être exploitées dans des conditions contrôlées.
Ces démarches ne remplacent pas une investigation après incident, mais elles contribuent à réduire les risques et à améliorer la capacité de réaction.
9. Exemple : comment une investigation peut révéler une intrusion plus importante que prévu
Une PME constate qu’un collaborateur ne parvient plus à accéder à certains fichiers partagés. Quelques heures plus tard, l’équipe informatique découvre des connexions inhabituelles sur un serveur.
L’entreprise soupçonne initialement un problème limité à un poste de travail.
Une investigation est alors engagée sur les équipements concernés.
L’examen des journaux révèle plusieurs événements successifs :
- Un compte professionnel a été utilisé depuis une connexion inhabituelle.
- Ce compte a ensuite accédé à un serveur interne.
- Des opérations ont été réalisées sur des répertoires partagés.
- Un autre compte disposant de privilèges plus élevés a été utilisé.
- Des transferts de données inhabituels ont été observés.
L’analyse montre que l’incident ne concerne pas uniquement le poste initialement suspecté. Plusieurs ressources ont été accessibles depuis le compte compromis.
L’entreprise doit alors étendre le périmètre des vérifications, révoquer les accès concernés, examiner les données potentiellement exposées et renforcer les contrôles d’authentification.
Sans investigation, elle aurait pu se contenter de réinstaller le premier ordinateur, sans identifier les autres ressources concernées.
Cet exemple montre pourquoi une enquête technique doit chercher à comprendre l’ensemble du cheminement de l’attaque plutôt que de traiter uniquement les symptômes visibles.
10. Pourquoi confier une investigation numérique à un prestataire spécialisé ?
Une investigation peut nécessiter des compétences en systèmes, réseaux, analyse des journaux, environnements cloud, sécurité des identités et préservation des preuves.
Toutes les entreprises ne disposent pas en interne de ces ressources.
Un prestataire en cybersécurité spécialisé dans l’analyse des incidents peut apporter une méthode structurée et des compétences complémentaires à celles de l’équipe informatique.
Avant de choisir un intervenant, il est pertinent de vérifier plusieurs critères :
- Son expérience en investigation technique après incident.
- Sa maîtrise des environnements concernés.
- Sa méthode de collecte et de préservation des preuves.
- Sa capacité à expliquer les résultats à des interlocuteurs techniques et non techniques.
- La confidentialité appliquée aux données collectées.
- La clarté du périmètre et des livrables.
- Sa capacité à formuler des recommandations concrètes.
Le recours à un service de réponse aux incidents peut également aider l’organisation à coordonner les premières mesures de protection, l’analyse technique et la reprise de l’activité. Contacter un hacker éthique des maintenant.
Enfin, une investigation numérique professionnelle doit produire des conclusions compréhensibles, documentées et proportionnées aux objectifs définis. Elle ne doit pas promettre de retrouver systématiquement chaque action d’un attaquant : les résultats dépendent notamment de la qualité des traces disponibles et du délai écoulé depuis l’incident.
11. Comment Elynor Technologies peut accompagner les entreprises ?
Après une cyberattaque, les entreprises ont besoin de comprendre la situation avant de prendre des décisions durables.
Elynor Technologies propose des services liés à la cybersécurité, notamment l’évaluation de la sécurité des systèmes, les tests d’intrusion autorisés et l’accompagnement technique des organisations.
Selon le contexte et le périmètre de la demande, une démarche d’accompagnement peut contribuer à :
- Examiner les éléments techniques disponibles.
- Identifier les systèmes et comptes potentiellement compromis.
- Analyser les vulnérabilités ayant pu faciliter l’intrusion.
- Aider à comprendre les risques liés à l’infrastructure.
- Définir des mesures correctives adaptées.
- Renforcer les contrôles de sécurité après l’incident.
Pour les organisations qui souhaitent améliorer leur niveau de protection, il est possible de découvrir les services de cybersécurité d’Elynor Technologies.
Les entreprises peuvent également consulter la page consacrée à l’expertise en cybersécurité ou contacter un hacker éthique pour discuter d’un besoin de sécurité dans un cadre légal et autorisé.
L’objectif est de comprendre les risques, de renforcer les systèmes et de réduire les possibilités d’une nouvelle compromission.
FAQ : les questions fréquentes sur l’investigation numérique après une cyberattaque
Combien de temps dure une investigation numérique ?
La durée dépend du nombre de systèmes concernés, de la complexité de l’infrastructure, de la disponibilité des journaux et de la quantité de données à examiner. Une investigation limitée peut être relativement rapide, tandis qu’un incident impliquant plusieurs serveurs, des comptes cloud et des données sensibles peut nécessiter davantage de temps.
Peut-on retrouver l’origine exacte d’une cyberattaque ? | investigation informatique après cyberattaque
C’est parfois possible, notamment lorsque les journaux et les traces techniques sont suffisamment complets. L’investigation peut identifier le point d’entrée, le compte compromis ou la vulnérabilité exploitée. Cependant, il n’est pas toujours possible d’identifier avec certitude la personne ou le groupe responsable de l’attaque.
Faut-il éteindre un ordinateur compromis ?
Pas systématiquement. L’arrêt peut entraîner la perte d’informations présentes en mémoire vive. En fonction de la situation, une isolation réseau et une collecte préalable de certains éléments peuvent être préférables. Les décisions doivent être prises avec des intervenants compétents.
Une investigation permet-elle de savoir si des données ont été volées ?
Elle peut rechercher des indices de consultation, de copie ou de transfert de données. Les journaux d’accès, les traces réseau et les événements des applications peuvent apporter des éléments. Toutefois, l’absence de trace ne prouve pas toujours qu’aucune donnée n’a été extraite.
Les preuves numériques peuvent-elles être utilisées dans une procédure juridique ?
Elles peuvent contribuer à documenter les faits, à condition d’avoir été collectées et conservées dans des conditions adaptées. La recevabilité et la valeur juridique dépendent du contexte et des règles applicables. Un avis juridique peut être nécessaire.
Une PME doit-elle réaliser une investigation après chaque incident informatique ?
Pas nécessairement après chaque panne ou anomalie. En revanche, lorsqu’une compromission est suspectée ou confirmée, une analyse proportionnée est importante pour déterminer le périmètre et les conséquences. Même une PME peut être confrontée à une intrusion impliquant plusieurs comptes ou services.
Quelle est la différence entre forensic et réponse à incident ?
L’investigation forensic se concentre sur la collecte, la préservation et l’analyse des traces numériques. La réponse à incident vise plus largement à détecter, contenir, traiter et résoudre l’incident. Les deux activités sont complémentaires.
Peut-on réaliser une investigation après avoir restauré les sauvegardes ?
Oui, si des éléments utiles sont encore disponibles. Cependant, une restauration réalisée trop tôt peut supprimer ou modifier certaines traces. Il est préférable d’évaluer les besoins de préservation avant de reconstruire les systèmes, lorsque les circonstances le permettent. Contacter un hacker éthique pour vous aider.
Conclusion : comprendre l’attaque pour éviter qu’elle ne se reproduise
Une cyberattaque ne doit pas être considérée comme résolue simplement parce que les ordinateurs redémarrent ou que les applications sont de nouveau accessibles.
Pour protéger durablement une organisation, il est indispensable de comprendre comment l’intrusion s’est produite, quels systèmes ont été concernés, quelles données ont pu être exposées et si l’attaquant conserve encore un accès.
L’investigation numérique apporte cette compréhension grâce à une analyse structurée des journaux, des fichiers, des communications réseau et des autres traces disponibles.
Elle permet également de produire une chronologie des événements, d’évaluer les conséquences de l’incident et de définir des mesures correctives adaptées.
Pour les entreprises, la meilleure approche consiste à préparer cette capacité d’investigation avant qu’une attaque ne survienne : journalisation, sauvegardes testées, inventaire des systèmes, procédures de réponse et contrôles réguliers de sécurité.
Une attaque bien analysée devient une occasion de corriger les faiblesses qui ont rendu l’intrusion possible. L’enjeu n’est donc pas seulement de remettre les systèmes en fonctionnement, mais de retrouver la maîtrise de son environnement informatique et de réduire durablement les risques.
Sources et références
- ANSSI, L’investigation et la qualification d’incidents, publié le 16 septembre 2026.
- CERT-FR, Les bons réflexes en cas d’intrusion sur un système d’information.
- CNIL, Sécurité : tracer les opérations.
