Une Mine d’Or à Ciel Ouvert pour les Attaquants | OSINT cybersécurité entreprise Avant de lancer une attaque sophistiquée contre une organisation, les cybercriminels les plus méthodiques ne commencent presque jamais par une tentative d’intrusion technique directe. Ils commencent par regarder. Profils LinkedIn, sites web d’entreprise, communiqués de presse, réseaux sociaux des employés, métadonnées de […]
Tag Archives: réponse incident ransomware urgence
Blog
Cybersécurité dans le Secteur de la Santé : Pourquoi les Hôpitaux Sont Devenus des Cibles Privilégiées
01
Aug
Aug
Un Secteur Vital, Une Vulnérabilité Critique | Cybersécurité secteur santé Le secteur de la santé est devenu, ces dernières années, l’une des cibles privilégiées des cybercriminels à travers l’Europe. Hôpitaux, cliniques, laboratoires d’analyses, cabinets médicaux et établissements pharmaceutiques font face à une recrudescence d’attaques aux conséquences potentiellement dramatiques, allant bien au-delà des préjudices financiers habituellement […]
24
Jun
Jun
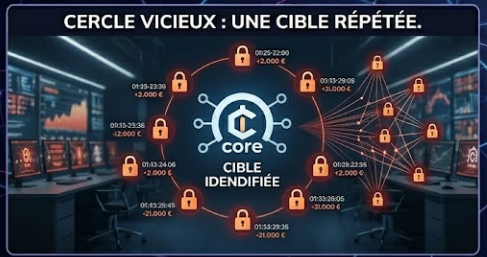
Un Réflexe Compréhensible mais Dangereux Il est 7h du matin. Vous allumez votre ordinateur professionnel et, au lieu de votre bureau habituel, un message s’affiche en plein écran : tous vos fichiers ont été chiffrés, et une rançon en cryptomonnaie est exigée en échange de la clé de déchiffrement (Payer rançon ransomware), avec un compte […]